اشتراکهای حرفهای مانند سرویسهای هوش مصنوعی، پلتفرمهای آموزشی، ابزارهای طراحی، سرویسهای استریم و نرمافزارهای تخصصی، معمولاً به حسابی با ارزش مالی و اطلاعاتی بالا متصل هستند. به همین دلیل، هک شدن یا از دست رفتن چنین حسابی فقط به معنای قطع دسترسی نیست؛ بلکه میتواند باعث افشای اطلاعات شخصی، سوءاستفاده از روش پرداخت، حذف فایلها یا پرداخت هزینههای ناخواسته شود. 
بسیاری از کاربران تصور میکنند استفاده از رمزعبور پیچیده برای تأمین امنیت کافی است؛ اما امنیت حسابهای حرفهای به مجموعهای از اقدامات وابسته است. فعال کردن احراز هویت دومرحلهای، محافظت از ایمیل بازیابی، شناسایی پیامهای فیشینگ و بررسی نشستهای فعال، تنها بخشی از اقداماتی هستند که میتوانند احتمال نفوذ را کاهش دهند.
در این مقاله از اپل گیفت، ۱۰ روش جلوگیری از هک حسابهای حرفهای را بررسی میکنیم تا بتوانید از اشتراکهای ارزشمند و اطلاعات خود بهتر محافظت کنید.
چرا امنیت حسابهای حرفهای اهمیت بیشتری دارد؟
هرچه یک حساب امکانات بیشتری داشته باشد، هدف جذابتری برای هکرها خواهد بود. حسابهای حرفهای ممکن است به موارد زیر دسترسی داشته باشند:
فایلها و پروژههای شخصی یا کاری
اطلاعات مشتریان و همکاران
تاریخچه گفتگوها و جست و جوها
اطلاعات پرداخت و سوابق خرید
اعتبار یا اشتراک فعال
ابزارهای تخصصی و منابع آموزشی
حسابهای متصل به سرویسهای دیگر
برای مثال، اگر حساب یک ابزار هوش مصنوعی هک شود، مهاجم ممکن است به تاریخچه مکالمات، فایلهای بارگذاری شده یا اطلاعات کاری دسترسی پیدا کند. در یک حساب آموزشی یا نرمافزار تخصصی نیز امکان تغییر رمز، حذف اطلاعات یا سوءاستفاده از اشتراک وجود دارد.
بنابراین محافظت از حسابهای حرفهای باید از زمان خرید و فعالسازی شروع شود و تا پایان استفاده ادامه پیدا کند.
۱. برای هر حساب، رمز عبور منحصر به فرد انتخاب کنید
یکی از رایجترین دلایل هک حسابها، استفاده از یک رمز عبور در چند سرویس مختلف است. اگر رمز عبور یک سایت افشا شود، هکرها همان ترکیب را روی سرویسهای دیگر نیز امتحان میکنند. این روش که به آن حمله Credential Stuffing گفته میشود، میتواند حسابهای حرفهای شما را در معرض خطر قرار دهد.
برای افزایش امنیت حساب کاربری، رمز عبور باید ویژگیهای زیر را داشته باشد:
حداقل ۱۲ تا ۱۶ کاراکتر
ترکیبی از حروف بزرگ و کوچک، عدد و نماد
غیرقابل حدس و بدون اطلاعات شخصی
متفاوت از رمز عبور ایمیل و سایر سرویسها
بدون استفاده از نام، تاریخ تولد یا شماره تلفن
بهتر است برای ساخت و نگهداری رمزهای پیچیده از یک password manager معتبر استفاده کنید. ذخیره رمز در فایلهای ساده، پیام رسانها یا یادداشتهای بدون قفل، روش امنی نیست.
۲. احراز هویت دومرحلهای را فعال کنید
احراز هویت دومرحلهای یا 2FA یکی از مؤثرترین روشهای جلوگیری از هک حسابهای حرفهای است. با فعال بودن این قابلیت، حتی اگر رمز عبور شما فاش شود، مهاجم برای ورود به کد یا عامل امنیتی دوم نیز نیاز دارد.
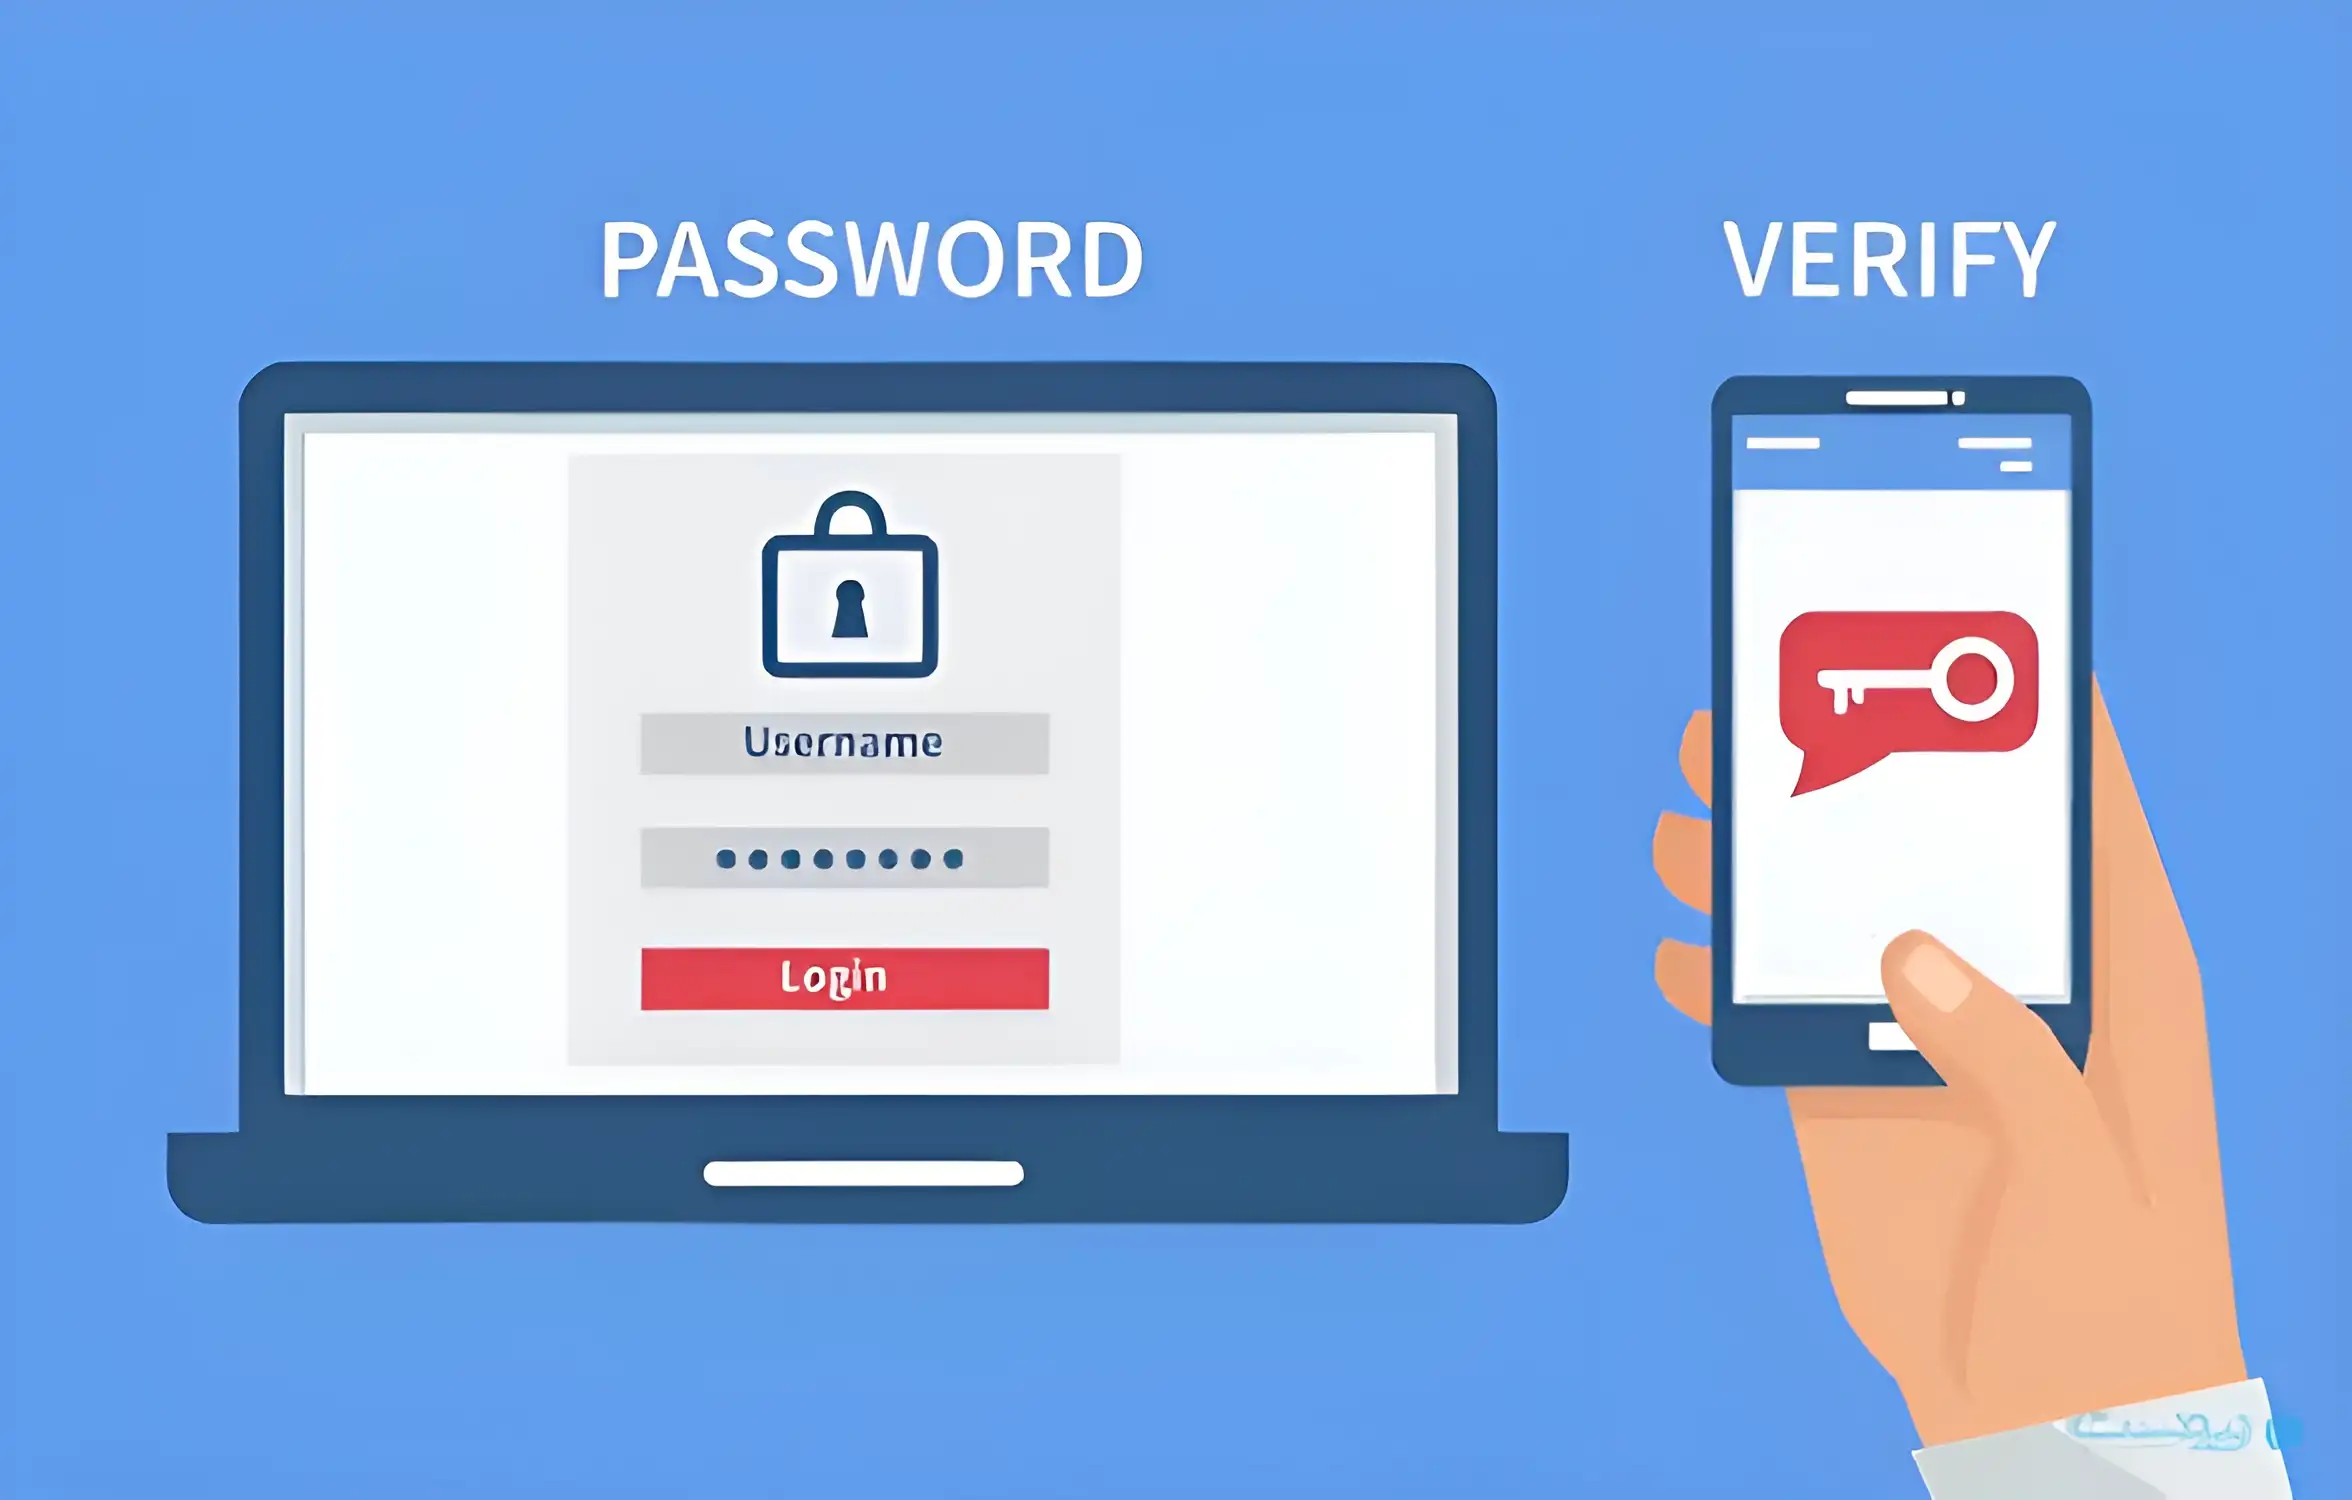
روشهای رایج احراز هویت دومرحلهای عبارتاند از:
اپلیکیشنهای تولید کد یکبار مصرف
کلیدهای امنیتی سخت افزاری
Passkey یا کلید عبور
پیامک، در صورت نبود گزینههای بهتر
در صورت امکان، اپلیکیشن احراز هویت یا Passkey را به پیامک ترجیح دهید؛ زیرا پیامک ممکن است در برابر سرقت سیمکارت یا حملات مرتبط با شماره تلفن آسیب پذیرتر باشد.
کدهای بازیابی را نیز در محل امنی نگهداری کنید. این کدها را در اختیار هیچکس قرار ندهید و در گالری، چت یا فضای ابری بدون رمزگذاری ذخیره نکنید.
۳. از ایمیل اصلی حساب به خوبی محافظت کنید
ایمیل متصل به حساب حرفهای، کلید بازیابی بسیاری از سرویسهاست. اگر فردی به ایمیل شما دسترسی پیدا کند، ممکن است رمز عبور حسابهای دیگر را تغییر دهد یا لینکهای بازیابی را دریافت کند.
برای افزایش امنیت حساب کاربری ایمیل خود:
یک رمز عبور منحصر به فرد تنظیم کنید.
احراز هویت دو مرحلهای را فعال کنید.
ایمیلها و شمارههای بازیابی را بررسی کنید.
نشستهای فعال و دستگاههای متصل را کنترل کنید.
اعلان ورودهای جدید را فعال نگه دارید.
اگر از یک ایمیل برای چند حساب حساس استفاده میکنید، مطمئن شوید امنیت آن از همه حسابها بالاتر است. همچنین بهتر است ایمیل اصلی را در سایتها، شبکههای اجتماعی یا فرمهای ناشناس منتشر نکنید.
۴. مراقب فیشینگ و لینکهای جعلی باشید
فیشینگ یکی از مهمترین تهدیدها برای حسابهای حرفهای است. در این روش، مهاجم با ساختن صفحهای شبیه سایت اصلی، کاربر را ترغیب میکند رمز عبور، کد ورود یا اطلاعات پرداخت خود را وارد کند.
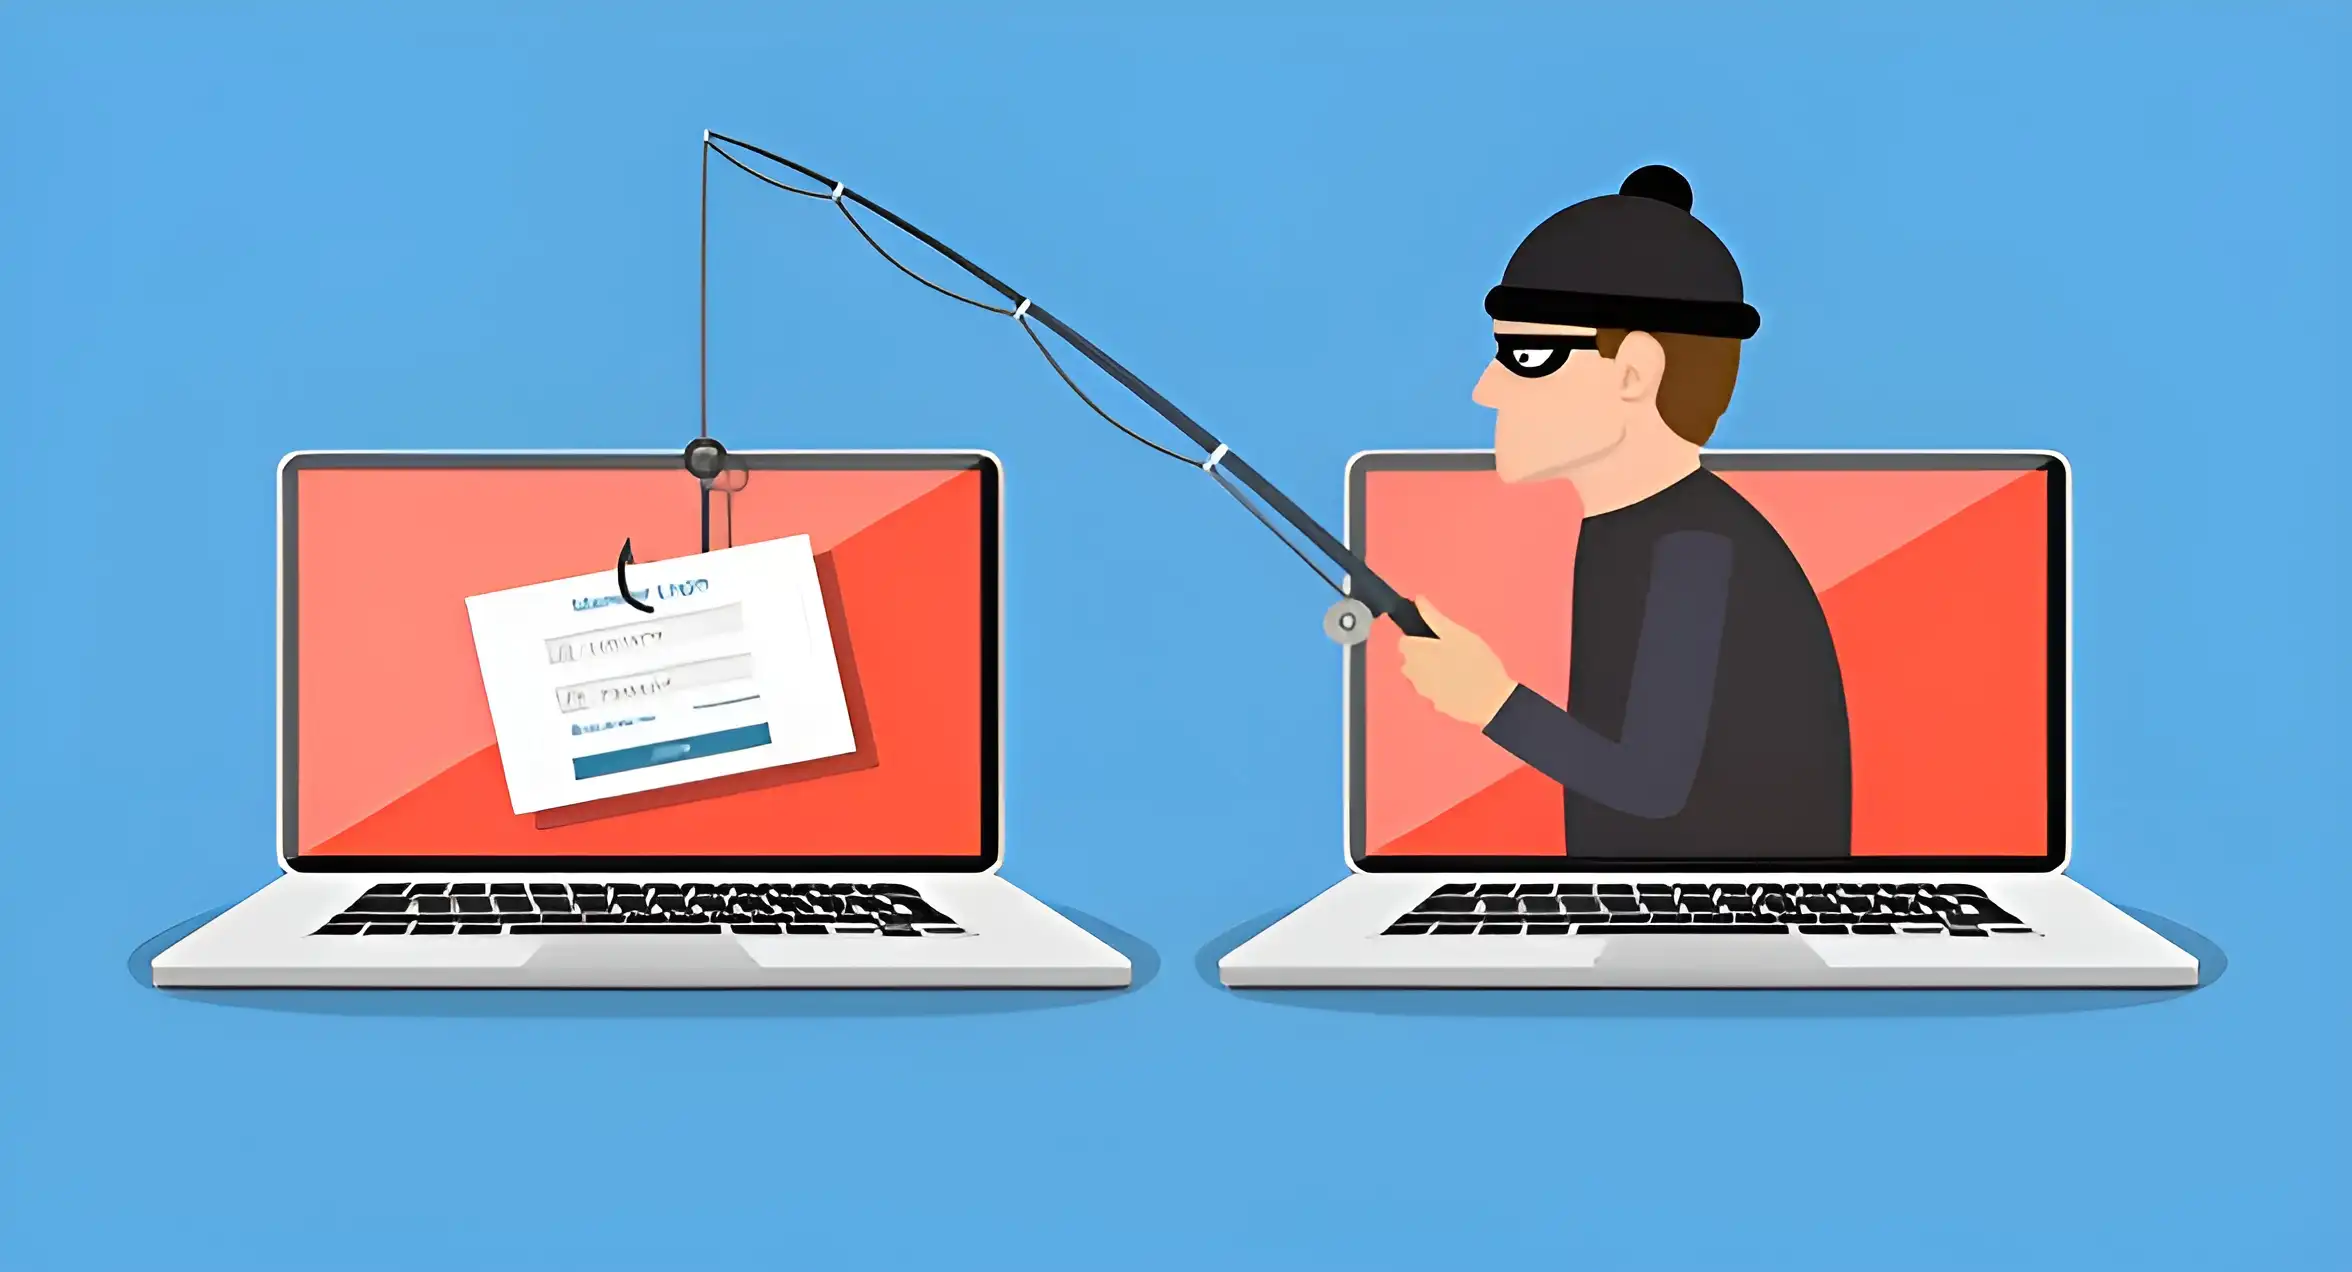
پیامهای فیشینگ ممکن است با چنین موضوعاتی ارسال شوند:
اشتراک شما در حال پایان است
حساب شما مسدود میشود
برای فعالسازی اشتراک دوباره وارد شوید
پرداخت شما ناموفق بوده است
برای دریافت تخفیف روی لینک کلیک کنید
تیم پشتیبانی به اطلاعات شما نیاز دارد
پیش از کلیک روی لینک، آدرس دامنه را بررسی کنید. حتی اگر پیام از ظاهر رسمی، لوگو یا زبان مناسب برخوردار باشد، باز هم نمیتوان به آن اعتماد کرد. برای ورود به حسابهای مهم، آدرس سایت را خودتان در مرورگر وارد کنید یا از برنامه رسمی استفاده کنید.
هیچ پشتیبانی معتبری نباید رمز عبور یا کد یک بار مصرف شما را درخواست کند.
۵. نشستهای فعال و دستگاههای متصل را بررسی کنید
بیشتر سرویسهای حرفهای بخشی برای مشاهده دستگاهها، مرورگرها و نشستهای فعال دارند. این قسمت به شما نشان میدهد حساب از چه دستگاههایی و در چه زمانهایی استفاده شده است.
حداقل ماهی یکبار این موارد را بررسی کنید:
دستگاههای ناشناس
ورود از موقعیتهای غیرمعمول
نشستهای قدیمی
مرورگرهایی که دیگر استفاده نمیکنید
برنامهها و سرویسهای متصل
اگر مورد مشکوکی مشاهده کردید، ابتدا از همه دستگاهها خارج شوید، سپس رمز عبور را تغییر دهید و احراز هویت دومرحلهای را بررسی کنید. خارج شدن از نشستهای ناشناس، یکی از اقدامات سریع برای محافظت از حسابهای حرفهای است.
۶. کد ورود، رمز عبور و اطلاعات بازیابی را به اشتراک نگذارید
برای استفاده از اشتراکهای حرفهای، گاهی کاربران وسوسه میشوند حساب خود را با دوستان، همکاران یا افراد ناشناس به اشتراک بگذارند. این کار میتواند امنیت حساب را کاهش دهد و در برخی سرویسها برخلاف قوانین استفاده باشد.
هر فردی که به حساب دسترسی دارد، ممکن است بتواند:
رمز عبور را تغییر دهد
ایمیل بازیابی را عوض کند
اطلاعات حساب را حذف کند
نشستهای دیگر را ببندد
به فایلها و تاریخچه دسترسی پیدا کند
باعث مسدود شدن حساب شود
اگر یک سرویس امکان ساخت پروفایل یا افزودن عضو را فراهم میکند، از قابلیت رسمی آن استفاده کنید. از ارسال رمز، کد تأیید و لینک ورود موقت در پیام رسانها خودداری کنید.
در صورت خرید حساب یا اشتراک، فقط از فروشنده معتبر تهیه کنید و شرایط استفاده، مالکیت حساب و امکان تغییر اطلاعات امنیتی را از قبل بررسی کنید. پس از تحویل، در صورت مجازبودن طبق قوانین سرویس، رمز عبور و اطلاعات بازیابی را بروزرسانی کنید.
۷. برنامهها و افزونههای متصل را مدیریت کنید
برخی اپلیکیشنها و افزونهها برای ارائه قابلیتهای بیشتر به حساب شما متصل میشوند. هر اتصال اضافه، یک مسیر بالقوه برای دسترسی به اطلاعات است؛ بهخصوص اگر برنامه ناشناخته یا قدیمی باشد.
در تنظیمات حساب، فهرست برنامههای متصل را بررسی کنید و دسترسی موارد زیر را حذف کنید:
برنامههایی که دیگر استفاده نمیکنید
افزونههای ناشناس
سرویسهایی با مجوزهای بیش از نیاز
ابزارهایی که سازنده مشخصی ندارند
برنامههای نصب شده از منابع غیررسمی
هنگام اعطای مجوز، ببینید برنامه دقیقاً به چه اطلاعاتی دسترسی میخواهد. یک ابزار ساده نباید به ایمیلها، فایلها یا مدیریت کامل حساب شما دسترسی داشته باشد.
۸. از دستگاه و شبکه امن استفاده کنید
امنیت حساب فقط به تنظیمات سرویس مربوط نیست؛ دستگاهی که با آن وارد حساب میشوید نیز اهمیت دارد. بدافزارها، کیلاگرها و افزونههای مخرب میتوانند اطلاعات ورود شما را سرقت کنند.
برای ایمنتر کردن دستگاه:
سیستم عامل و مرورگر را به روز نگه دارید.
برنامهها را از منابع رسمی دانلود کنید.
از آنتی ویروس معتبر استفاده کنید.
روی رایانههای عمومی وارد حسابهای مهم نشوید.
پس از استفاده از دستگاه دیگران، حتماً خارج شوید.
قفل صفحه و رمز ورود دستگاه را فعال کنید.
در شبکههای وای فای عمومی، از ورود به حسابهای حساس یا انجام پرداخت خودداری کنید. اگر مجبور به استفاده از شبکه عمومی هستید، از ابزارهای امنیتی معتبر و اتصال رمزگذاری شده استفاده کنید و پس از پایان کار، نشست خود را ببندید.
۹. اطلاعات حساس را داخل سرویسهای آنلاین ذخیره نکنید
حتی اگر یک حساب امنیت مناسبی داشته باشد، بهتر است اطلاعات بسیار حساس را بدون ضرورت در آن ذخیره نکنید. در سرویسهای هوش مصنوعی، ابزارهای ابری و پلتفرمهای کاری، فایلها و متنهایی که بارگذاری میکنید ممکن است حاوی اطلاعات محرمانه باشند.
پیش از بارگذاری فایل، این موارد را حذف یا ناشناس سازی کنید:
شماره ملی و اطلاعات هویتی
رمز عبور و کلیدهای API
اطلاعات بانکی
قراردادهای محرمانه
اطلاعات مشتریان
اسناد شخصی و کاری ضروری
همچنین قبل از فعال کردن قابلیتهای ذخیره تاریخچه یا همگام سازی ابری، تنظیمات حریم خصوصی سرویس را مطالعه کنید. امنیت حساب حرفهای فقط جلوگیری از ورود غیرمجاز نیست؛ مدیریت درست اطلاعات داخل حساب نیز بخشی از امنیت است.
۱۰. اعلانهای امنیتی و سوابق ورود را جدی بگیرید
بسیاری از سرویسها هنگام ورود جدید، تغییر رمز عبور، تغییر ایمیل یا فعالیت غیرعادی، هشدار ارسال میکنند. این اعلانها را خاموش نکنید و آنها را به ایمیل یا دستگاهی ارسال کنید که همیشه به آن دسترسی دارید.
اگر هشدار مشکوکی دریافت کردید:
روی لینک داخل پیام کلیک نکنید.
مستقیماً وارد سایت رسمی شوید.
بخش امنیت و ورودها را بررسی کنید.
نشستهای ناشناس را ببندید.
رمز عبور را تغییر دهید.
احراز هویت دومرحلهای را فعال یا بازنشانی کنید.
در صورت نیاز با پشتیبانی رسمی تماس بگیرید.
واکنش سریع میتواند از تبدیل یک ورود مشکوک به سرقت کامل حساب جلوگیری کند.
کلام آخر ...
امنیت حسابهای حرفهای با یک اقدام ساده تأمین نمیشود؛ بلکه نتیجه مجموعهای از عادتهای درست است. انتخاب رمز عبور منحصر به فرد، فعالسازی 2FA، محافظت از ایمیل بازیابی، شناسایی فیشینگ، کنترل نشستهای فعال و استفاده از دستگاه امن، مهمترین گامها برای جلوگیری از هک حسابهای حرفهای هستند.
اگر برای خرید اشتراکهای دیجیتال یا حسابهای حرفهای اقدام میکنید، اعتبار فروشنده و شرایط پشتیبانی را نیز در نظر بگیرید. خرید از یک مجموعه معتبر مانند اپل گیفت میتواند فرایند تهیه اشتراک را مطمئنتر کند؛ بااینحال، حفظ امنیت اطلاعات ورود و استفاده صحیح از حساب همچنان بر عهده کاربر است.
با رعایت این ۱۰ روش، ریسک هک و از دست رفتن دسترسی به حسابهای ارزشمند خود را تا حد زیادی کاهش میدهید.
دیدگاهها (۰)
دیدگاه خود را بنویسید. نشانی ایمیل شما منتشر نخواهد شد.